Как многофакторная аутентификация повышает безопасность данных
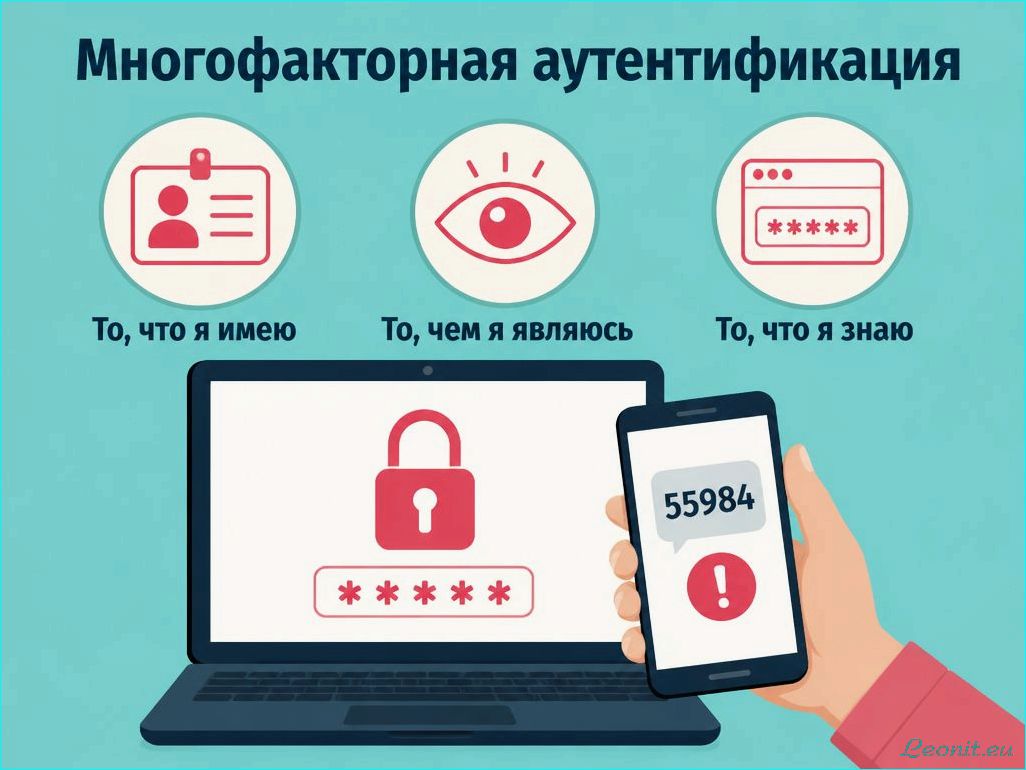
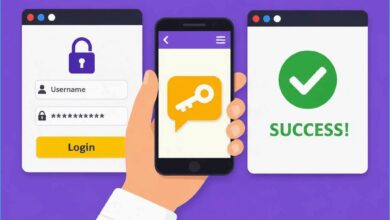
Двухфакторная аутентификация (2FA) — это метод безопасности, который добавляет второй уровень защиты при входе в учетные записи и приложения. Он требует от пользователя два различных метода проверки. Обычно это что-то, что он знает (например, пароль) и что-то, что он имеет (например, смартфон, на который приходит SMS с кодом или используется приложение для генерации кодов). Такой подход значительно снижает риск несанкционированного доступа, даже если злоумышленник получит пароль. 2FA широко используется в банковских услугах, социальных сетях и корпоративных системах, обеспечивая надежную защиту личной информации и финансовых данных.
Содержание статьи:
Для повышения безопасности учетных записей незамедлительно используйте двухфакторную аутентификацию (2FA). Этот простой шаг значительно уменьшает риск несанкционированного доступа, добавляя дополнительный уровень защиты. 2FA требует не только ввода пароля, но и подтверждения вашей личности с помощью второго фактора, например, кода, полученного на мобильный телефон.
Поддерживайте порядок в своих учетных записях, регулярно обновляя пароли и включая многофакторную аутентификацию на всех платформах, которые это поддерживают. Установите надежные пароли с использованием комбинации букв, цифр и специальных символов. Не забывайте о необходимости использования уникальных паролей для разных сервисов.
Помимо 2FA, обратите внимание на такие методы, как биометрическая аутентификация. Отпечатки пальцев или распознавание лиц становятся все более популярными и обеспечивают удобный и безопасный способ подтверждения вашей личности. Размышляя о безопасности ваших данных, помните, что каждый дополнительный уровень защиты играет важную роль в сохранении ваших личных сведений.
Как выбрать оптимальные методы многофакторной аутентификации для бизнеса
Оцените потребности своей компании при выборе методов многофакторной аутентификации. Анализируйте, какие именно данные требуют защиты, и какие угрозы наиболее актуальны для вашего сектора. Это даст вам четкое понимание, какие факторы аутентификации следует включить.
Методы аутентификации
Рассмотрите различные типы факторов аутентификации. Они обычно делятся на три категории: знание (что-то, что знает пользователь), обладание (что-то, что имеет пользователь), и наследственность (что-то, что является частью пользователя). Для бизнеса два наиболее распространенных метода — двухфакторная аутентификация 2fa и биометрия.
| Метод аутентификации | Преимущества | Недостатки |
|---|---|---|
| Двухфакторная аутентификация 2FA | Увеличение безопасности, доступность | Зависимость от мобильных устройств |
| Биометрия | Удобство, высокая степень защиты | Стоимость оборудования, вопросы конфиденциальности |
Интеграция и управление
Обеспечьте легкость интеграции выбранных методов с вашими текущими системами. Выберите решения, которые облегчат управление пользователями и поддержание безопасности. Изучите возможность автоматизации процессов, чтобы снизить нагрузку на ИТ-команду.
Оцените доступные решения и их совместимость с уже используемыми вами платформами. Выбирайте те, которые предлагают удобный интерфейс и эффективное управление пользователями. Стремитесь к созданию системы, которая будет не только безопасной, но и удобной для сотрудников.
Преимущества и недостатки разных типов многофакторной аутентификации
Двухфакторная аутентификация 2FA
Преимущества 2FA заключаются в простоте реализации и использовании. Пользователи вводят пароль и получают временный код, который поступает на мобильный телефон. Это значительно повышает защиту, так как даже при утечке пароля взломщик не сможет получить доступ без кода.
Однако есть и недостатки. Зависимость от мобильного устройства может стать проблемой, особенно если пользователь потерял телефон или не имеет доступа к сети. Кроме того, SMS-коды могут быть перехвачены злоумышленниками, что снижает уровень безопасности.
Биометрическая аутентификация
Биометрические методы аутентификации, такие как отпечатки пальцев или распознавание лиц, предлагают высокий уровень безопасности. Верификация происходит с помощью уникальных физических характеристик пользователя. Это делает доступ практически невозможным для посторонних.
Тем не менее, биометрия требует специализированного оборудования и может вызвать беспокойство у пользователей по поводу конфиденциальности. Не все системы поддерживают такие методы, что может потребовать дополнительных инвестиций в инфраструктуру.
Частые ошибки при внедрении многофакторной аутентификации и как их избежать
При внедрении многофакторной аутентификации (MFA), важно избегать распространенных ошибок, чтобы обеспечить надежную защиту. Вот несколько ключевых рекомендаций.
- Недостаточная информированность пользователей. Многие пользователи игнорируют инструкции, что может привести к неправильной настройке. Реализуйте обучающие семинары и предоставьте доступ к инструкциям.
- Ограничение выбора методов аутентификации. Принуждение пользователей к использованию одного метода (например, SMS) может увеличить риск взлома. Предложите несколько способов, включая приложения для аутентификации, чтобы удовлетворить разные предпочтения.
- Неправильная реализация двухфакторной аутентификации 2FA. Если 2FA неправильно интегрирована с основными системами, это может создать уязвимости. Проверьте, что все компоненты системы работают согласованно и безопасно.
- Игнорирование мобильных устройств. Поскольку многие пользователи используют мобильные устройства для доступа к системам, настройте MFA на этих платформах. Убедитесь, что процессы защищены и адаптированы под мобильные приложения.
- Неучёт старых методов аутентификации. Постепенное отключение устаревших методов (например, паролей без дополнительных факторов) может вызвать сбои. Создайте плавный переход, позволяющий пользователям адаптироваться.
Изучение и применение этих рекомендаций поможет улучшить уровень безопасности и снизить вероятность проблем при внедрении многофакторной аутентификации. Ставьте безопасность во главу угла и обеспечьте надлежащее взаимодействие с пользователями.