Как многофакторная аутентификация повышает защиту данных
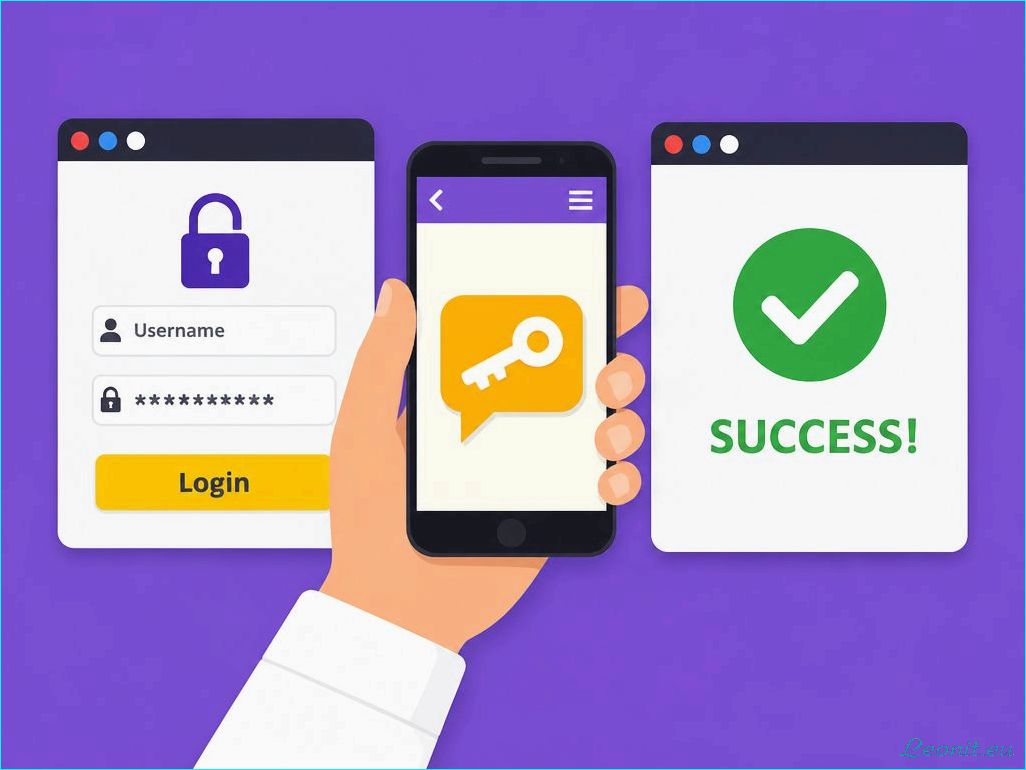
Двухфакторная аутентификация — это надежный инструмент информационной безопасности, который делает вход в учетную запись более защищенным. В отличие от обычного пароля, система требует подтвердить личность двумя способами: например, с помощью пароля и одноразового кода, биометрии или специального приложения-аутентификатора. Второй этап снижает риск взлома при утечке или подборе пароля. Пользователь может выбрать удобный вариант подтверждения и сохранить резервные коды на случай потери доступа к телефону. Рекомендуется включать двухфакторную защиту для электронной почты, социальных сетей, интернет-банка и рабочих сервисов.
Содержание статьи:
Используйте двухфакторную аутентификацию (2FA) для повышения безопасности ваших данных. 2FA добавляет дополнительный уровень защиты, требуя не только пароль, но и подтверждение вашей личности через другое устройство, например, телефон. Это делает доступ к вашим аккаунтам более безопасным, поскольку злоумышленнику необходимо больше, чем просто ваш пароль.
При настройке 2FA выбирайте методы аутентификации, которые подходят именно вам. Это может быть смс-код, приложение для аутентификации или аппаратный токен. Приложения, такие как Google Authenticator или Authy, предлагают удобные и защищенные способы получения кодов. Они не зависят от сети и помогают предотвратить доступ к вашим данным в случае потери смартфона.
Регулярно обновляйте свои пароли и используйте уникальные пароли для разных сервисов. Инструменты для управления паролями помогут вам создать и сохранить сложные комбинации. Многофакторная аутентификация в сочетании с надежными паролями значительно повышает шансы вашей безопасности в сети.
Как выбрать подходящие методы многофакторной аутентификации для вашего бизнеса
Оцените потребности вашего бизнеса на этапе выбора методов двухфакторной аутентификации (2FA). Начните с анализа данных, к которым будет получен доступ. Если вы обрабатываете чувствительную информацию, рассмотрите серьезные методы аутентификации, такие как аппаратные токены или биометрические решения.
Изучите возможности вашего программного обеспечения и инфраструктуры. Убедитесь, что выбранный метод 2FA интегрируется с существующими системами, не создавая дополнительных препятствий для пользователей. Некоторые решения, такие как SMS-коды или приложение-генератор, могут быть более удобными для пользователей и легче внедряются.
Обратите внимание на уровень безопасности, предлагаемый разными методами. Аппаратные токены обеспечивают более высокий уровень защиты, чем программные решения, так как они менее подвержены атакам. Если в вашем бизнесе ожидается увеличение числа пользователей, подумайте о масштабируемых вариантах 2FA, чтобы избежать проблем с производительностью.
Не забывайте о пользовательском опыте. Выбирайте методы, которые не создают больших трудностей для пользователей. Предложите альтернативные способы аутентификации, чтобы обеспечить удобство для разных категорий сотрудников. Например, активируйте возможность выбора между SMS-кодами и мобильным приложением.
Обратите внимание на стоимость внедрения. Некоторые решения могут требовать значительных финансовых вложений, что важно учитывать при составлении бюджета. Проанализируйте, какие технологии обеспечивают наилучшие результаты по соотношению цена-качество.
Наконец, регулярно пересматривайте и обновляйте выбранные методы. Технологии и угрозы постоянно меняются, поэтому важно адаптироваться к новым вызовам и трендам в сфере безопасности. Многофакторная аутентификация должна оставаться надёжной и актуальной для вашего бизнеса.
Практические советы по внедрению многофакторной аутентификации в организации
- Используйте two factor authentication 2fa для критически важных систем и данных. Это обеспечит дополнительный уровень защиты. Например, настройте 2FA для доступа к учетным записям сотрудников и ключевым ресурсам.
- Выберите доступные методы аутентификации, такие как смс-коды, электронные ключи или приложения для генерации кодов. Лучше комбинировать методы, чтобы повысить безопасность. Спросите у своей команды, какие способы двухфакторной аутентификации им удобнее использовать.
- Обучите сотрудников правильному использованию 2FA. Проведите тренинги и информационные сессии, чтобы сотрудники знали, как включать и использовать систему аутентификации. Поделитесь примерами фишинга и как двухфакторная аутентификация может защитить от атак.
- Интегрируйте многофакторную аутентификацию во все бизнес-процессы, включая электронную почту и облачные сервисы. Это создаст единую политику безопасности и уменьшит риски утечек информации.
- Проверяйте и обновляйте настройки 2FA регулярно. Изменения в системе должны сопровождаться пересмотром правил аутентификации. Убедитесь, что используете актуальные и безопасные методы.
- Установите четкие процедуры для восстановления доступа. Учтите, что пользователи могут терять доступ к методам аутентификации. Разработайте план, как быстро и безопасно восстанавливать доступ.
- Наконец, следите за аналитикой использования 2FA. Анализируйте данные для выявления любых подозрительных действий. Так вы сможете вовремя реагировать на возможные угрозы.
Двухфакторная аутентификация — это дополнительный способ защиты аккаунта, при котором для входа используются два независимых подтверждения личности. Обычно пользователь вводит пароль, а затем подтверждает вход с помощью кода из SMS, уведомления в приложении, электронного письма или специального генератора кодов. Даже если злоумышленник узнает пароль, ему будет сложно получить доступ без второго фактора. Такая технология помогает защитить личные данные, переписку, банковские операции и настройки профиля. Подключить двухфакторную аутентификацию можно в разделе безопасности большинства современных сервисов.