Что представляет собой Secure Authentication Server и его функции
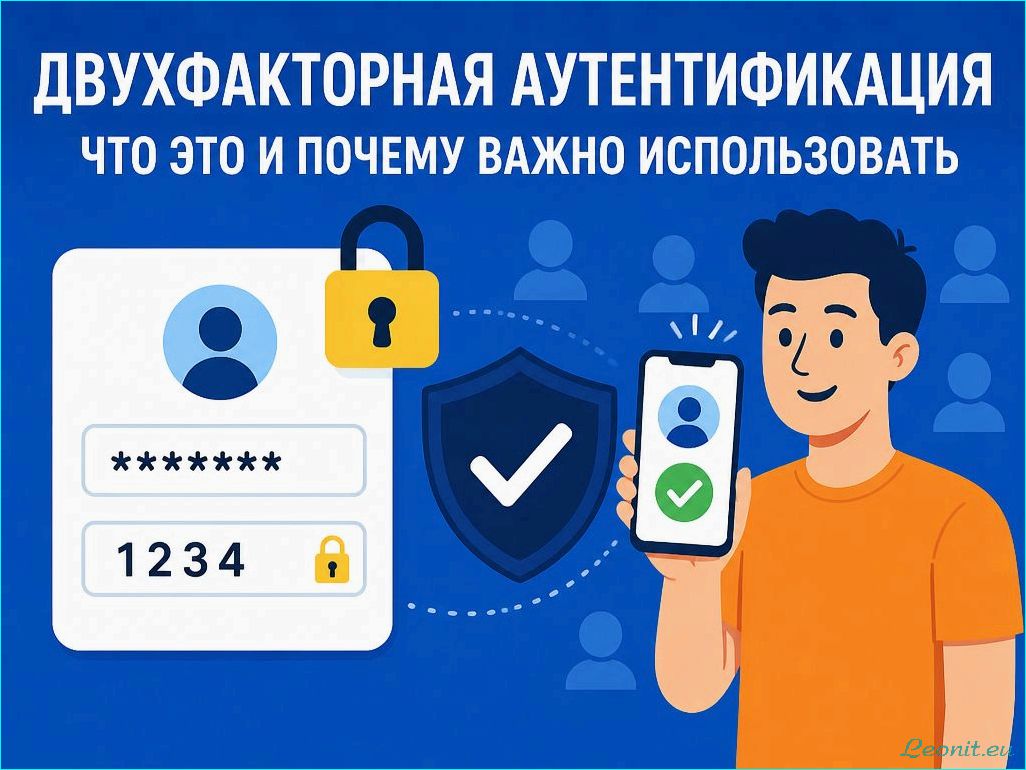
Двухфакторная двухэтапная аутентификация (2FA) — это современный подход к защите личных данных и онлайн-аккаунтов. Этот метод разбивает процесс аутентификации на два этапа: сначала пользователь вводит свой пароль, затем подтверждает свою личность с помощью дополнительного фактора. Например, это может быть код, полученный через SMS, или специальное приложение, генерирующее временные коды. Использование 2FA значительно повышает уровень безопасности, усложняя жизнь хакерам, которые пытаются получить доступ к аккаунтам. В условиях постоянных угроз в интернете, 2FA становится обязательным элементом надежной системы защиты.
Содержание статьи:
Secure Authentication Server обеспечивает высокую степень безопасности, реализуя двухфакторную двухэтапную аутентификацию. Этот механизм гарантирует, что доступ к важным ресурсам получают только авторизованные пользователи, используя комбинацию чего-то, что они знают (например, пароль) и чего-то, что у них есть (например, мобильный телефон для получения одноразового кода).
Использование двухфакторной и двухэтапной аутентификации значительно снижает риск несанкционированного доступа. При интеграции такой системы на вашем сервере учтите, что пользователи должны проходить два этапа проверки: сначала вводятся основные учетные данные, а затем — дополнительный код, полученный, например, через SMS или специализированное приложение.
Таким образом, Secure Authentication Server не только защищает данные, но и создает пользовательский опыт, основанный на доверии. Эффективная реализация этих методов обеспечивает надежную защиту сегодня и в будущем, сохраняя конфиденциальность и безопасность информации ваших клиентов.
Технические характеристики Secure Authentication Server
- Поддержка двухфакторной аутентификации: это обязательный элемент, который добавляет дополнительный уровень безопасности путем использования как пароля, так и одноразового кода, отправляемого на мобильное устройство пользователя.
- Двухэтапная аутентификация: позволяет добавлять более одного источника подтверждения личности, что снижает риск несанкционированного доступа.
- Совместимость с различными протоколами: работа с SAML, OAuth и OpenID Connect обеспечивают гибкость интеграции с различными системами и приложениями.
- Шифрование данных: все передаваемые данные защищены с помощью современных алгоритмов шифрования, что минимизирует риск их перехвата.
- Логирование и мониторинг: система ведет детализированный журнал доступа, позволяя администраторам отслеживать подозрительные активности и реагировать на них в режиме реального времени.
- Масштабируемость: сервер способен адаптироваться к различным объемам нагрузки и расти вместе с потребностями бизнеса, что позволяет сохранять высокую производительность при увеличении количества пользователей.
Эти характеристики делают Secure Authentication Server надежным инструментом для обеспечения безопасности, позволяя пользователям и администраторам чувствовать себя защищенными в цифровом пространстве.
Методы аутентификации и их применение
Для повышения надежности аутентификации применяйте двухфакторную двухэтапную аутентификацию. Эти методы обеспечивают дополнительный уровень защиты, комбинируя что-то, что пользователь знает (например, пароль), и что-то, что он имеет (например, мобильный телефон).
Двухфакторная аутентификация отлично подходит для аккаунтов, содержащих личные данные. Она может включать в себя SMS-коды, звуковые уведомления в приложениях или аппаратные токены. Это снижает риск несанкционированного доступа даже в случае компрометации пароля.
Двухэтапная аутентификация немного шире и может использовать различные методы в зависимости от необходимости. Например, после ввода пароля пользователю может быть предложено ответить на секретный вопрос или подтвердить вход через приложение. Это делает доступ более защищенным, учитывая разные векторы угроз.
Также стоит рассмотреть использование биометрической аутентификации. Работа с отпечатками пальцев или распознаванием лиц требует от пользователей минимальных усилий, что повышает удобство и безопасность.
Используя разные комбинации этих методов, вы сможете значительно усилить защиту систем и данных, гарантируя выполнение всех необходимых стандартов безопасности. Выбор наиболее подходящей схемы аутентификации зависит от уровня риска и требований к защите информации.
Интеграция с существующими системами безопасности
Для успешной интеграции Secure Authentication Server с уже действующими системами безопасности, необходимо учитывать поддержку стандартов и протоколов, таких как OAuth 2.0 и SAML. Это обеспечит гладкую передачу данных и аутентификацию пользователей без нарушений функциональности.
Настройка двухфакторной аутентификации позволит значительно повысить уровень безопасности существующих процессов. Используйте SMS-сообщения или мобильные приложения для генерации кодов, что обеспечит дополнительный уровень защиты. Внедрение таких методов поможет сократить риски несанкционированного доступа.
Подходы к интеграции
Применяйте API-интерфейсы для связи Secure Authentication Server с другими внутренними системами. Это упростит взаимодействие и позволит обеспечить динамическое обновление данных пользователей и их статусов. Важно не забывать про периодическое обновление интеграционных решений для устранения уязвимостей.
Таблица: Рекомендации по интеграции
| Задача | Рекомендация |
|---|---|
| Выбор протокола | Используйте OAuth 2.0 для API и SAML для веб-приложений. |
| Методы аутентификации | Реализуйте двухфакторную аутентификацию с SMS или мобильными приложениями. |
| Тестирование системы | Регулярно проводите тесты на безопасность и функциональность. |
| Обновление систем | Автоматизируйте обновления интеграционных компонентов. |
Убедитесь, что все системные потребности включены в процесс интеграции. Это создаст консистентную и безопасную архитектуру для ваших данных и пользователя. Системы безопасности должны работать синхронно, обеспечивая быстрый доступ и надежную защиту информации.